

Sichere Webanwendungen
Das Praxishandbuch
Viac o knihe
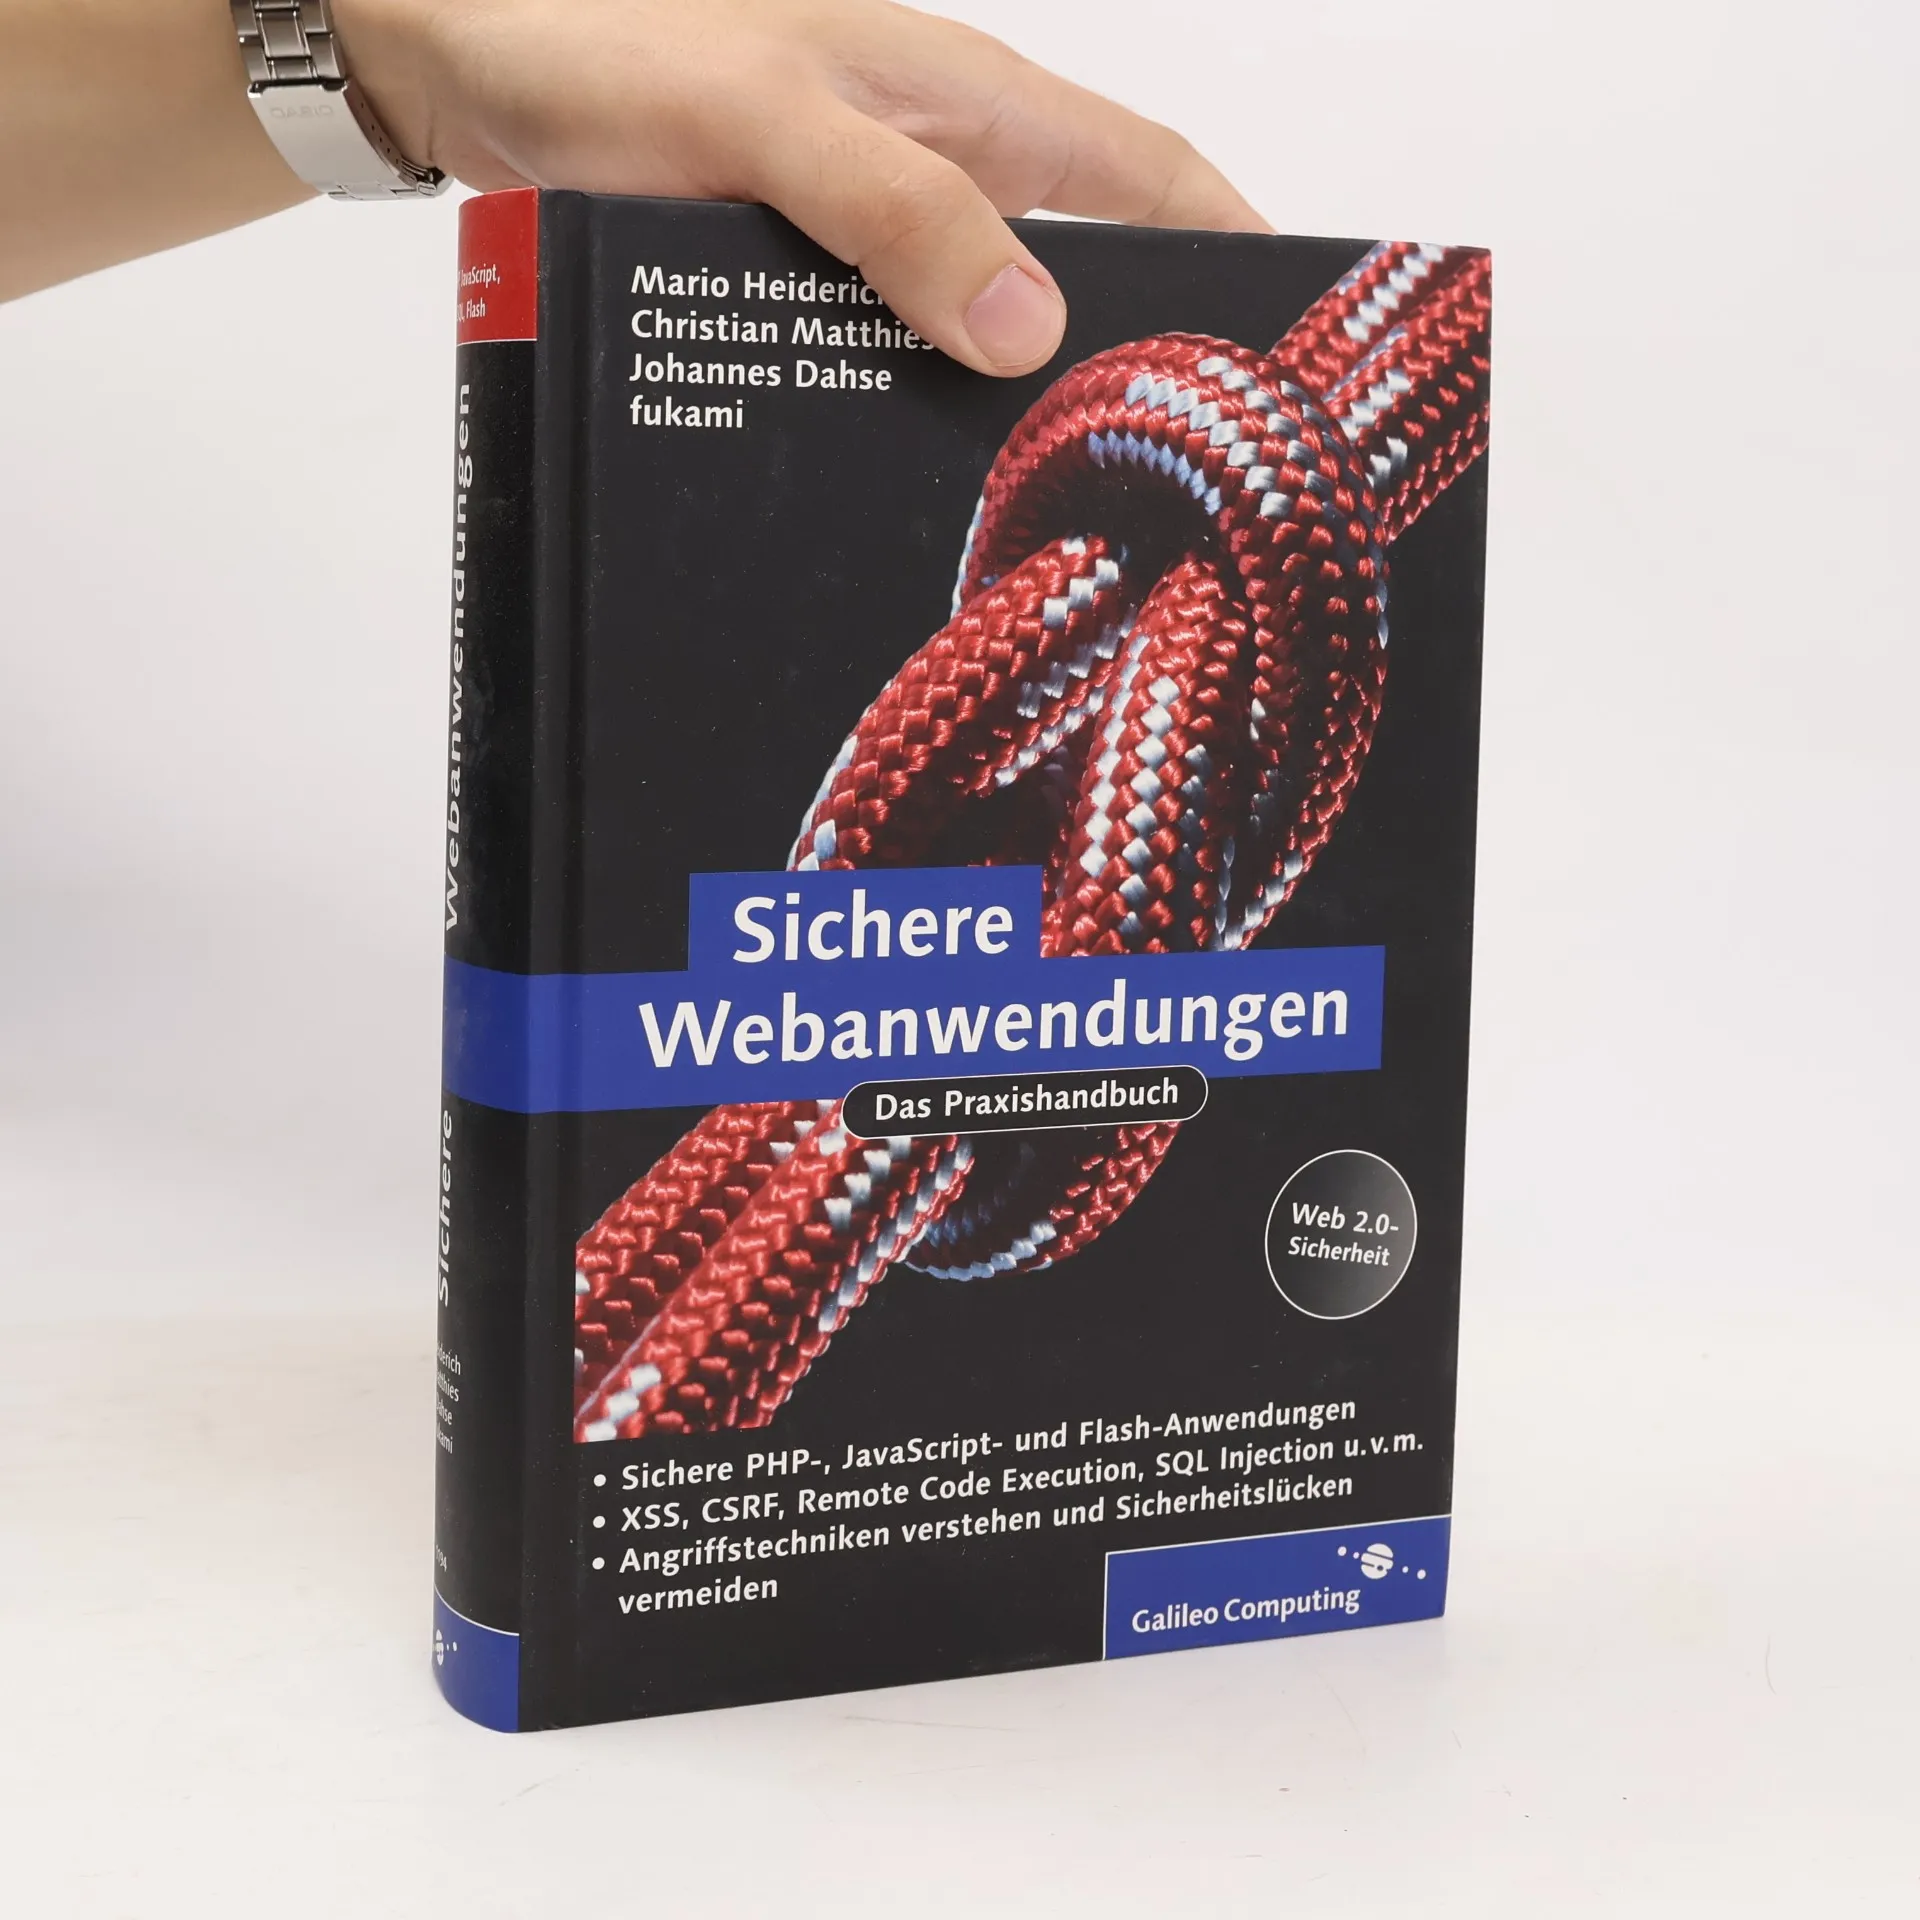
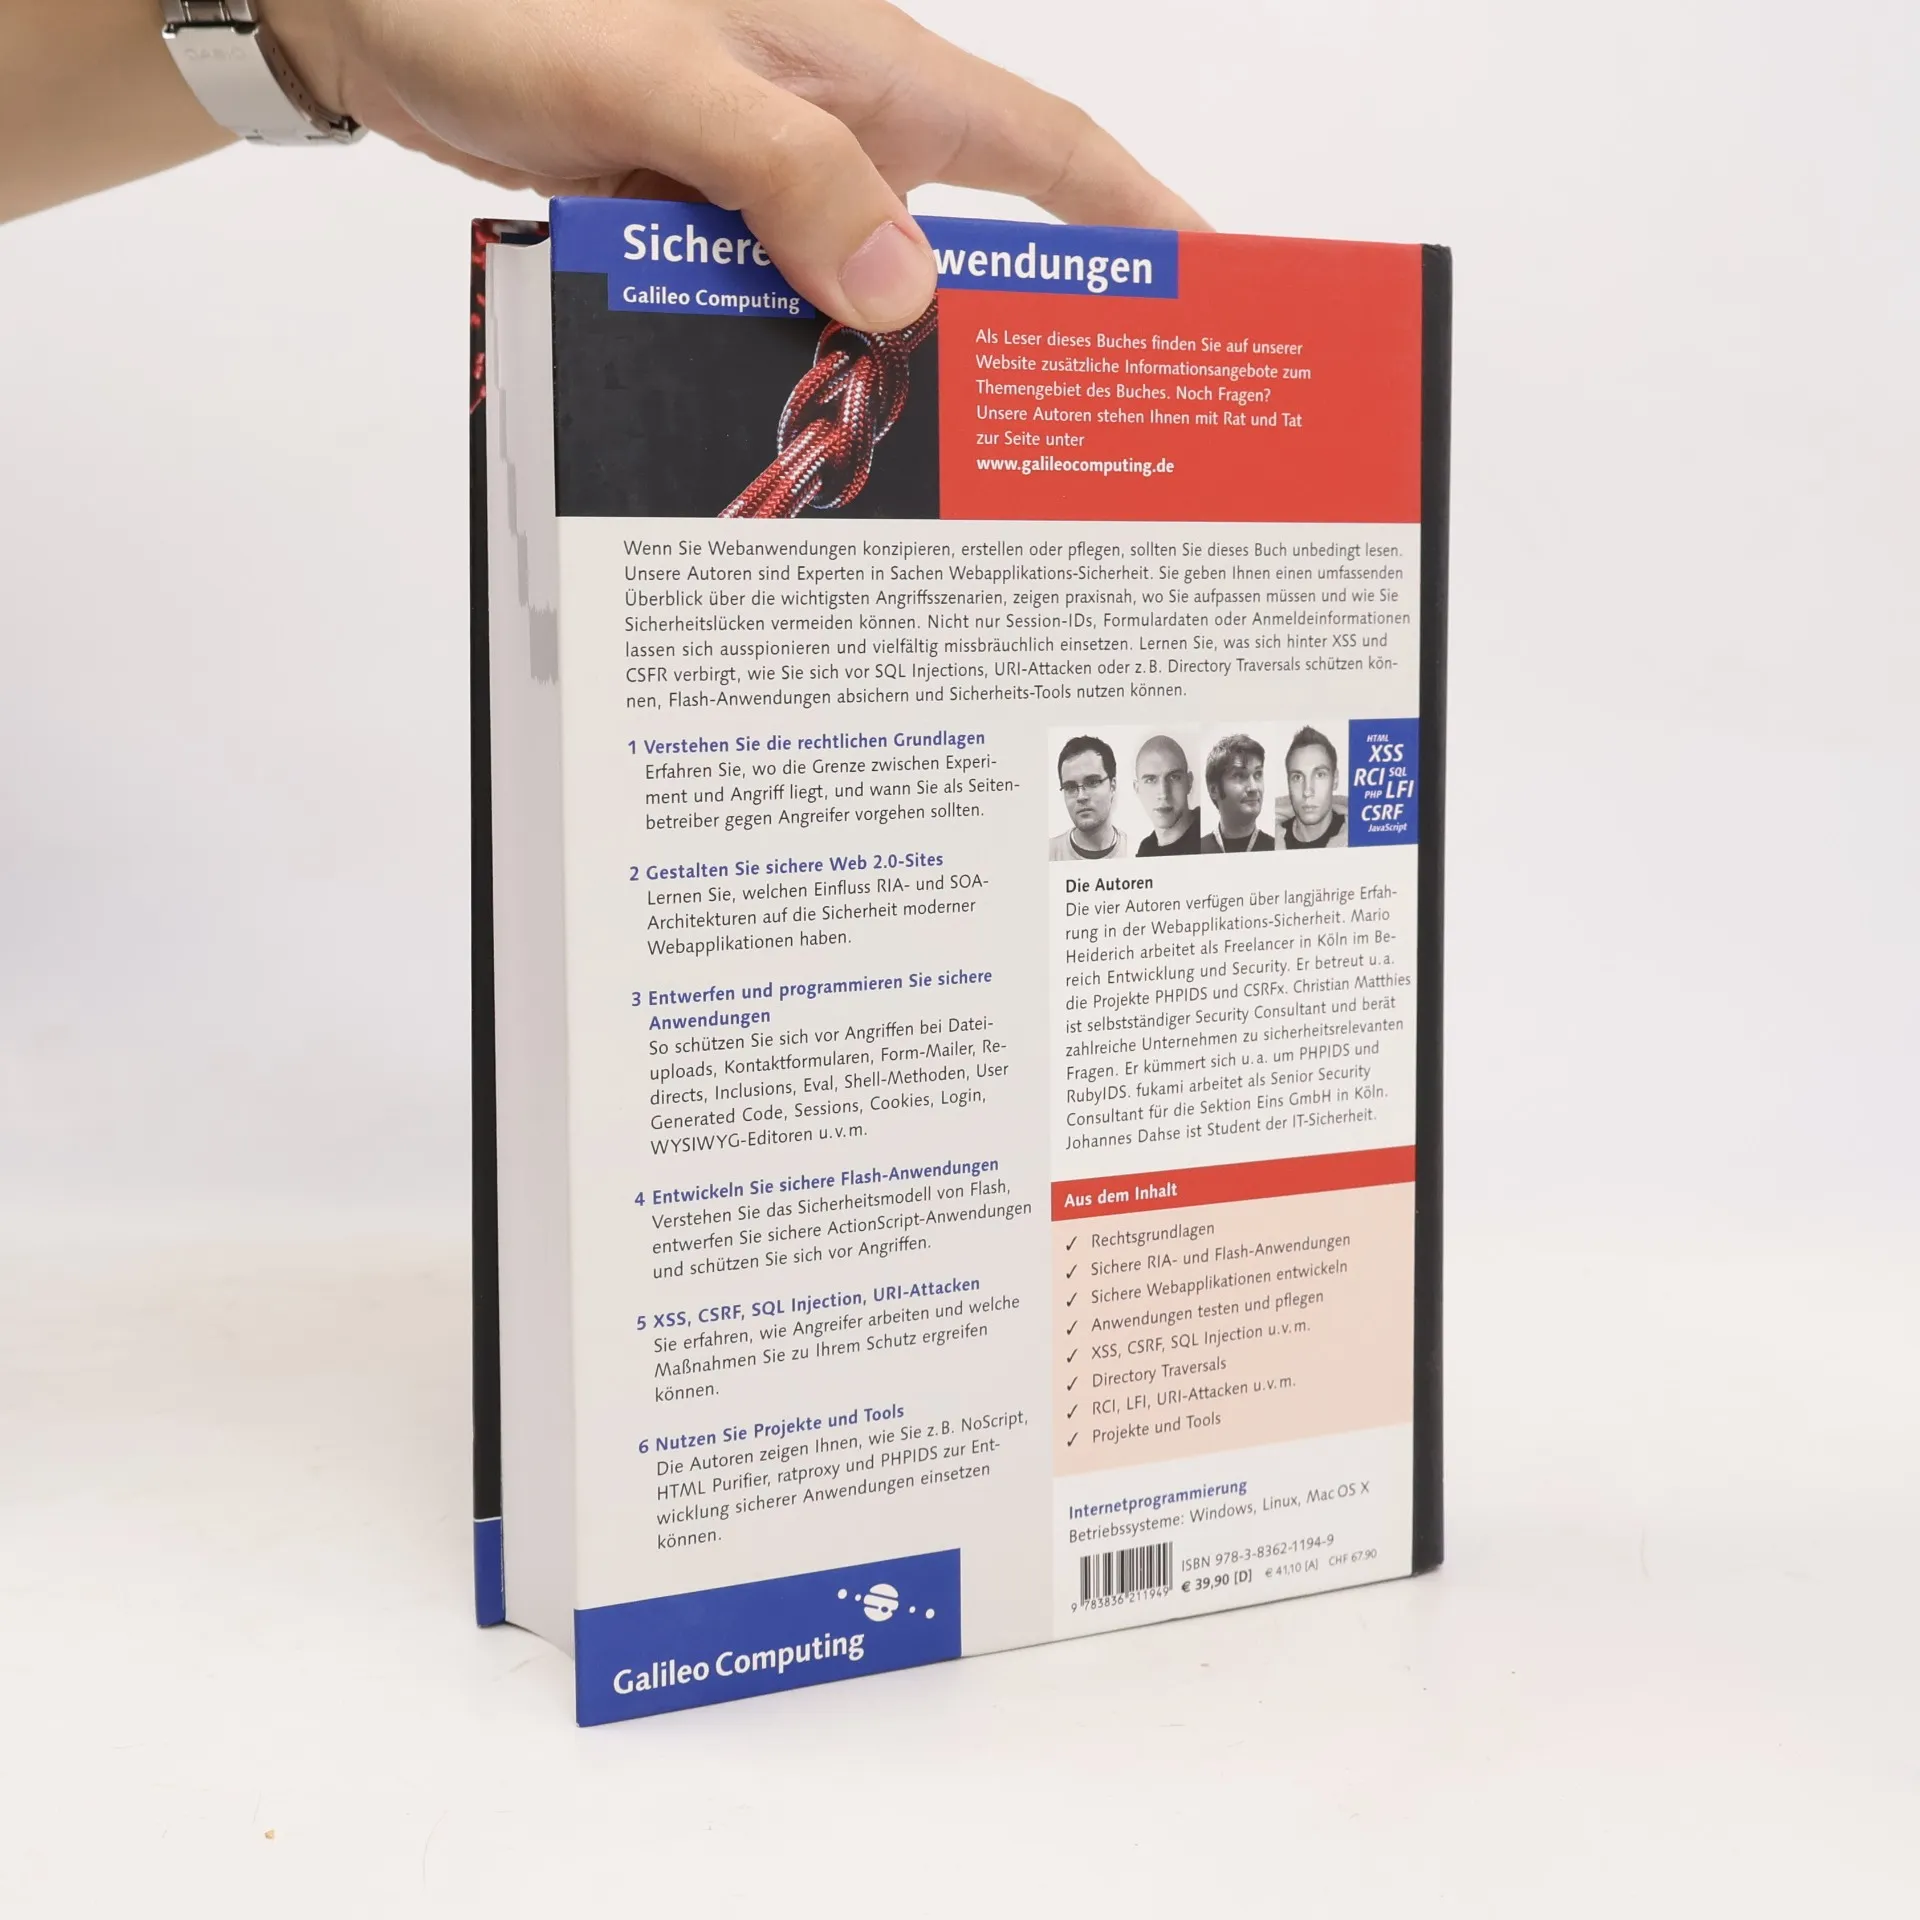
Wenn Sie Webanwendungen konzipieren, erstellen oder pflegen, sollten Sie dieses Buch unbedingt lesen. Die vier Autoren verfügen über langjährige Erfahrung in der Webapplikations-Sicherheit. Sie geben Ihnen einen umfassenden Überblick über die wichtigsten Angriffszenarien, zeigen praxisnah, wo Sie aufpassen müssen und wie Sie Sicherheitslücken vermeiden können. Lernen Sie, was sich hinter XSS und CSFR verbirgt, wie Sie sich vor SQL Injections, URI-Attacken, Directory Traversals schützen können, Flash-Anwendungen absichern und Sicherheits-Tools nutzen können. Aus dem Inhalt: - PHP-Sicherheit - JavaScript-Sicherheit - Flash-Sicherheit - Rechtslage - Sicherheit im Web 2.0 - Sichere Webapplikationen entwickeln - XSS (Cross Site Scripting) - Cross Application Scripting - CSRF - SQL Injections - Directory Traversal - Session-Hijacking - SQL Injection - Web-2-0-Sicherheit -
Nákup knihy
Sichere Webanwendungen, Christian Matthiessen, Mario Heiderich, Johannes Dahse, Fukami
- Jazyk

- Rok vydania
- 2008
- Väzba
- (pevná),
- Stav knihy
- Veľmi dobrá
- Cena
- 3,69 €
Doručenie
Platobné metódy
Nikto zatiaľ neohodnotil.
- Titul
- Sichere Webanwendungen
- Podtitul
- Das Praxishandbuch
- Jazyk
- nemecky
- Vydavateľ
- Galileo Press
- Rok vydania
- 2008
- Väzba
- pevná
- Počet strán
- 644
- ISBN10
- 3836211947
- ISBN13
- 9783836211949
- Série
- Štítky
- Internet, Bezpečnosť, Sušienky, JavaScript, PHP, Flash, Ajax
- Anotácia
- Wenn Sie Webanwendungen konzipieren, erstellen oder pflegen, sollten Sie dieses Buch unbedingt lesen. Die vier Autoren verfügen über langjährige Erfahrung in der Webapplikations-Sicherheit. Sie geben Ihnen einen umfassenden Überblick über die wichtigsten Angriffszenarien, zeigen praxisnah, wo Sie aufpassen müssen und wie Sie Sicherheitslücken vermeiden können. Lernen Sie, was sich hinter XSS und CSFR verbirgt, wie Sie sich vor SQL Injections, URI-Attacken, Directory Traversals schützen können, Flash-Anwendungen absichern und Sicherheits-Tools nutzen können. Aus dem Inhalt: - PHP-Sicherheit - JavaScript-Sicherheit - Flash-Sicherheit - Rechtslage - Sicherheit im Web 2.0 - Sichere Webapplikationen entwickeln - XSS (Cross Site Scripting) - Cross Application Scripting - CSRF - SQL Injections - Directory Traversal - Session-Hijacking - SQL Injection - Web-2-0-Sicherheit -